A conta que hoje ronda as áreas de segurança da informação das grandes empresas é incômoda: quanto mais rápido o código chega à produção, mais risco vai junto. E, com copilotos e agentes de inteligência artificial (IA) escrevendo uma parte crescente das aplicações, a velocidade deixou de ser uma variável que o time de cibersegurança consegue controlar com revisão manual e bloqueios no fim da esteira.
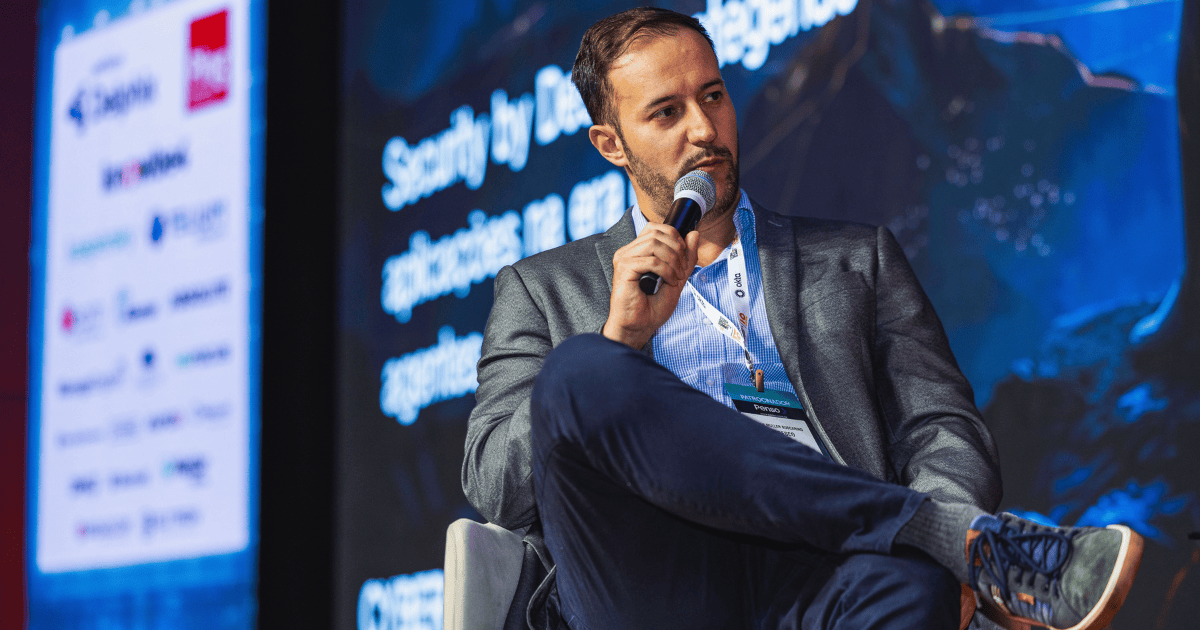
Esse foi o ponto de partida do painel “Security by Design: protegendo aplicações na era dos agentes e da IA de fronteira”, realizado nesta segunda-feira (5), primeiro dia do Cyber Security Summit Brasil 2026, que chega à décima edição e segue até terça-feira (6), no Grand Hyatt São Paulo. Conduzida por Allan Muller Buscarino, gerente sênior do Banco Bradesco, a conversa reuniu Davi Gardin, superintendente de engenharia de software do Itaú Unibanco, e Lucas Santos, BISO LATAM do Mercado Livre.
As melhores notícias de tecnologia B2B
Acompanhe todas as novidades diretamente na sua caixa de entrada
“Toda empresa hoje precisa ganhar muita velocidade, muita tração em tecnologia. E isso traz grandes atritos: aumenta-se a velocidade de entrega e isso gera mais risco para a produção”, resumiu Gardin.
O diagnóstico encontra respaldo fora do palco. A edição 2026 do GenAI Code Security Report, da Veracode, fornecedora de testes de segurança de aplicações, avaliou mais de cem modelos de linguagem e concluiu que cerca de 44% das tarefas de geração de código resultaram em software com vulnerabilidade conhecida. A taxa média de aprovação em segurança ficou em 56%, praticamente parada em relação aos 55% do primeiro levantamento, enquanto a correção sintática se aproxima de 100%. A IA aprendeu a escrever código que compila, não necessariamente código seguro.
Para Gardin, a resposta que o mercado construiu nos últimos anos, o shift left, que antecipa os controles de segurança para as etapas iniciais do desenvolvimento, já não se sustenta sem inteligência artificial. No Itaú, contou, capacidades de avaliação de código foram incorporadas ao próprio fluxo de desenvolvimento, o que permitiu deixar de operar apenas com barreiras de aprovação. “Antes, as etapas de verificação de SAST e DAST bloqueavam o avanço do desenvolvimento e exigiam que o desenvolvedor retomasse etapas anteriores para realizar correções”, descreveu. A proposta, agora, é que agentes validem e corrijam o código antes de submetê-lo às ferramentas tradicionais de análise.
O argumento se baseia na escala do desenvolvimento. Segundo o executivo, já não é viável depender da revisão integral do código por um engenheiro ou de testes de intrusão realizados apenas ao final do ciclo. Ele defendeu o uso de IA para antecipar as verificações de segurança às etapas iniciais do desenvolvimento. Essa abordagem, acrescentou, também traz benefícios econômicos ao reduzir os custos de correção e o acúmulo de dívida técnica em produção.
No Mercado Livre, a régua varia conforme o que está em jogo. Santos explicou que a companhia faz uma análise de criticidade de cada fluxo. Aqueles que não movimentam transações nem têm foco monetário dão mais liberdade a agentes e equipes de desenvolvimento; os críticos exigem responsabilidade definida, inclusive sobre o agente que atua ali.
O executivo destacou ainda uma prática da qual disse se orgulhar no Mercado Pago: gerar casos de abuso para todo fluxo e toda operação, em nível de produto e de desenvolvimento, antes que qualquer ajuste seja aplicado. Hoje, a própria IA ajuda a escalar o exercício. Na síntese de Santos, a tecnologia cria um problema, mas “também ajuda a gente a resolver esse problema”.
Do regulador ao código
Em um setor altamente regulado como o financeiro, um dos usos mais promissores da IA, segundo Gardin, é analisar a documentação dos órgãos reguladores e identificar, durante o desenvolvimento, possíveis divergências entre os requisitos e sua implementação no código. O executivo explicou que essa verificação costuma exigir múltiplas camadas de análise e processos de validação. A mesma abordagem pode ser aplicada a falhas relacionadas às regras de negócio que, anteriormente, seriam identificadas apenas em testes de intrusão.
Gardin relatou que a primeira onda de desenvolvimento com IA ocorreu de forma desordenada, com consumo de recursos sem garantias de segurança. Segundo ele, o surgimento de frameworks de desenvolvimento assistido por IA permitiu à área de cibersegurança incorporar ao processo verificações de segurança, requisitos de negócio e conformidade regulatória.
Leia mais: IA precisa ser defensável desde a concepção, diz David Cass, referência internacional em cibersegurança
A antecipação, defendeu, deve ir além do código e alcançar a ideação. Há dez anos, lançar um produto em um banco significava percorrer diversas áreas atrás de pareceres sobre risco de mercado, risco de liquidez e questões jurídicas. O modelo de comunidades integradas melhorou o processo, mas ainda deixava lacunas. Com a IA transformando essas exigências em requisitos antes da primeira linha escrita, a implementação ganha completude. “E quanto mais left ainda, melhor”, contou.
Buscarino relatou movimento semelhante no Bradesco, onde lidera um time de engenharia de cyber. Uma das estruturas mantém profissionais com “chapéu de segurança” nas frentes de negócios — figura que o mercado conhece como business information security officer (BISO) —, presentes desde a concepção do produto e dos comitês que o aprovam. A modelagem de ameaças, baseada em jornadas, passou a ser simulada com IA, de modo que o engenheiro receba o material pronto para revisar. “Esses agentes acabam sendo uma camada adicional de controle, de um copiloto mesmo, para todos os exercícios que o engenheiro de cyber vai fazer”, disse.
IA de fronteira contra o legado
Questionado pelo moderador sobre a capacidade de desenvolvimento com IA já superar a de proteção das equipes de cibersegurança, Gardin foi categórico: “Já superou. Esse ponto já foi ultrapassado”, afirmou, ao citar uma divulgação recente da Anthropic sobre as capacidades de seu modelo de fronteira. “Não é mais possível presumir que o código colocado em produção esteja integralmente protegido apenas com o uso de ferramentas tradicionais.”
A recomendação do executivo é manter dois trilhos: a esteira convencional e um pipeline de avaliação de código baseado em IA de fronteira, capaz de encontrar falhas de lógica, como as de IDOR, que as ferramentas tradicionais dificilmente capturam. E apontar esses modelos para o que já está rodando. “É aquele código que está há dez anos em produção e que tem as vulnerabilidades”, alertou.
A pressão do volume ficou evidente quando Buscarino quis saber se o Mercado Livre seguia na casa de 25 mil mudanças de software por dia. “Acredito que dobrou”, respondeu Santos. Para dar conta, a empresa se apoia em sua plataforma interna de desenvolvimento, a Fury, que passou a permitir o trabalho com aplicações de IA e LLMs com controles de segurança, responsáveis, equipe e projeto registrados, e na documentação gerada automaticamente pela IA. “Ajuda a gente a entender o que aconteceu, entender aquele histórico e as alterações”, disse.
A centralização em plataformas foi defendida também por Gardin, para quem ela tira do desenvolvedor a carga repetitiva de atualizar bibliotecas e corrigir vulnerabilidades, tarefa que times de segurança passam anos cobrando, um a um, e deve prevalecer sobre a autonomia total de cada equipe.
Quem responde pela segurança?
Se Security by Design é responsabilidade de todos, quem responde por ela no fim do dia? A pergunta de Buscarino levou a conversa da tecnologia para a gestão. Gardin disse acreditar “muito na questão do incentivo”. Se a meta de um time é a entrega, ele pode pedir um waiver para subir em produção mesmo com uma vulnerabilidade aberta, e o dilema entre entregar e proteger volta à tona toda vez que uma unidade de negócio é pressionada por produtividade.
“O incentivo de cyber tem de estar no pilar da empresa, tem que ser um item de cultura, porque a gente está chegando num momento em que a IA vai transformar tudo, inclusive nossas carreiras, o jeito como a gente opera, o jeito como as organizações funcionam”, assinalou.
Santos acrescentou que parte do problema está na forma como a própria segurança se posiciona. Vista muitas vezes como um bloqueio pelos times de desenvolvimento, ela deveria acompanhar e ensinar, da concepção do produto à entrega, o que exige entender o produto e conversar com quem o constrói. Ele citou um trabalho ligado ao Pix em que o risco mais relevante não estava em gateways ou motores, mas no controle de acessos a uma conta interna da operação, algo que só apareceu na conversa com as áreas operacional e de negócio. “Você acaba esquecendo muito do operacional, que também pode ser uma vulnerabilidade”, disse. “Não dá para esperar que um time central de cyber vai resolver esse tipo de problema”, indicou Gardin. A complexidade de operar o negócio, observou, está na ponta.
Nem a melhor ferramenta, porém, encurta esse caminho sozinha. Ao responder a uma pergunta da plateia sobre o uso de plataformas para padronizar o desenvolvimento com IA, Santos reconheceu que a Fury já oferece recursos para visualizar a arquitetura e os dados de cada aplicação, mas que nem todas as equipes os utilizam. “Tem a capacidade, mas a gente não faz isso mais por cultura.”
Siga o IT Forum no LinkedIn e fique por dentro de todas as notícias!
Fonte: https://itforum.com.br/noticias/codigo-escrito-ia-seguranca-ia-ciberseguranca/