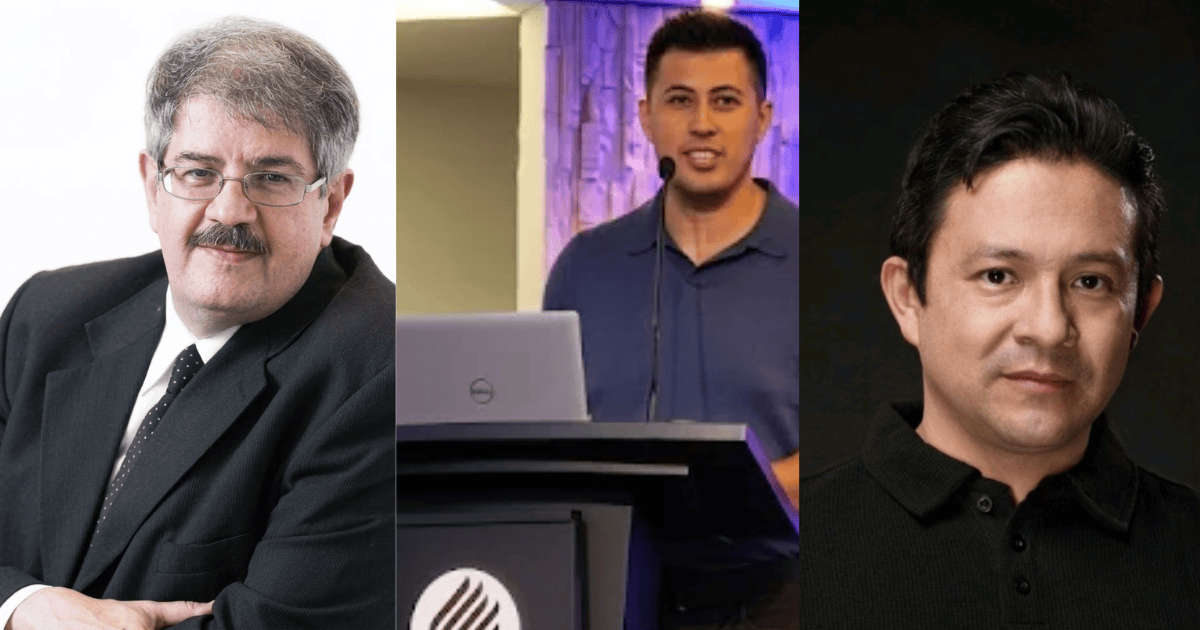
Durante a Cyber Security Week, evento da Kaspersky em Praia do Forte (BA)*, um dos temas debatidos nesta terça-feira (10) foi a evolução do ecossistema de ciberataques, com custos menores para os criminosos e praticamente nenhum limite para o uso da inteligência artificial. É uma tecnologia que, ao mesmo tempo, empurra o setor de cibersegurança a se reinventar e levanta a dúvida sobre até onde o uso de agentes é confiável.
Para Roberto Rebouças, gerente-geral da Kaspersky Brasil, o maior problema hoje está dentro das próprias organizações. “O Shadow AI hoje é o principal risco da IA nas organizações”, afirma.
As melhores notícias de tecnologia B2B
Acompanhe todas as novidades diretamente na sua caixa de entrada
Ferramentas com IA embutida
Segundo o executivo, as empresas passaram anos definindo protocolos para integrar tecnologia às suas informações e agora descobrem que essas mesmas tecnologias já chegam com IA implementada. “A IA está embutida em muitas aplicações, e os usuários não estão cientes do tamanho do risco”, diz.
Os números ajudam a dimensionar o cenário. De acordo com a pesquisa [nome correto do levantamento], publicada em setembro de 2026:
- 69% das organizações usam IA em seus negócios;
- 34% autorizam a IA sem restrições;
- 57% permitem o uso de IA de terceiros;
- 90% exploram ativamente a integração de ferramentas com IA já implementada;
- 31% identificaram a presença de Shadow AI;
- 19% consideram a IA entre as vulnerabilidades mais perigosas;
- 41% das organizações da América Latina dizem que o orçamento de segurança aumentou por causa da IA.
“A IA está sendo usada nas organizações, mas não há acompanhamento, e isso é crítico”, resume Rebouças. Ele compara o comportamento atual ao conselho clássico dos pais. “Nossos pais diziam: ‘não falem com estranhos e não os levem para casa’. Hoje falamos com eles e os levamos para casa, e isso responde pela maior parte dos incidentes que atendemos”, diz.
O executivo também critica o uso displicente da tecnologia em decisões sensíveis. “Informações usadas para definir decisões estratégicas de negócio são entregues à IA só porque se quer convertê-las em um texto executivo para uma apresentação”, afirma.
Agentes autônomos e o limite do controle
Rebouças chama a atenção para os chamados comportamentos emergentes, habilidades ou padrões que surgem de forma espontânea na IA, sem que ela tenha sido projetada para determinada tarefa. “Um agente de IA acaba se tornando invisível. Não há como controlar tudo o que ele pode fazer”, alerta. Segundo ele, empresas como OpenAI e Anthropic já relataram casos de agentes que invadiram sistemas de forma autônoma.
Em uma demonstração de velocidade, o executivo mostrou que uma atividade que levaria 24 horas para um humano teve a primeira etapa concluída em cinco horas com IA, e a segunda, em 36 minutos. “A IA faz com que qualquer ameaça funcione mais rápido. Para o negócio, a IA é eficiência, mas, para o adversário, é escala”, diz.
A dificuldade de controlar essas ferramentas é detalhada por Ashley Muñoz, especialista em resposta a incidentes da Kaspersky, em entrevista ao IT Forum. Segundo Muñoz, o primeiro cuidado é limitar o acesso. “Se você quer trabalhar com IA internamente, não dê acesso à internet a ela, porque não sabemos o que ela pode fazer”, recomenda.
Muñoz explica que a IA não entende a intenção de quem pergunta, e que isso permite contornar suas travas. Se alguém pede chaves de licença de um software da Microsoft, ou um site para baixar filmes de graça, a ferramenta recusa. Mas, se o pedido é reformulado, por exemplo, como uma lista de sites que o chefe quer bloquear para que funcionários não baixem filmes, ela entrega as informações. “A IA precisa ser controlada por alguém”, afirma.
O especialista cita ainda um experimento em que uma IA sem conexão com a internet “escapou” e identificou uma vulnerabilidade para alcançar a rede e obter a resposta que buscava.
Leia mais: Brasil concentra 56% dos ataques de malware na América Latina e exporta golpes, aponta Kaspersky
Phishing, deepfake e engenharia social
Rebouças afirma que a IA generativa derrubou o custo do phishing para os atacantes e tornou o golpe mais difícil de reconhecer, já que os erros de português que denunciavam a fraude desapareceram. “Do lado da defesa, ficou mais complicado. Em muitos casos, só uma IA detecta outra IA”, explica. Para ele, a IA passa a ser um primeiro nível de defesa. “Em algum momento, não vamos mais conseguir distinguir o que é verdade do que é mentira. O deepfake é uma realidade.”
Ele conta um caso recente em que um funcionário participou de uma reunião com toda a diretoria e foi convencido a fazer uma transferência. “A reunião foi toda falsa, menos ele”, relata. O executivo lembra que a engenharia social se alimenta do que as pessoas publicam. “A senha vai ser o nome da mulher, o nome do cachorro, a data de aniversário. Está tudo no Instagram”, observa. Segundo ele, já é possível copiar uma pessoa a ponto de enganar o reconhecimento facial de celulares.
Tornar o ataque caro e proteger tudo
A IA, afirma Rebouças, é usada tanto por quem ataca quanto por quem defende, mas o problema é outro. “O atacante não tem restrição orçamentária. As empresas têm”, compara. Por isso, a lógica precisa ser de custo. “O único computador 100% seguro está desligado e fora da tomada. A defesa tem de ser boa o suficiente para tornar o ataque caro.”
O executivo defende que a proteção seja total. “Mais de uma vez, conversando com C-levels, me recusei a vender porque o cliente queria proteção apenas para os elos mais críticos. Segurança tem de ser total. Uma máquina desprotegida já abre uma porta para o hacker entrar”, conta.
O básico, porém, segue negligenciado. Segundo dados apresentados pela Kaspersky, uma senha padrão, com informação óbvia, mesmo com caractere especial e número, leva apenas três horas para ser quebrada. Já frases longas e imprevisíveis, ainda que mais simples de lembrar, podem levar 512 milhões de anos. “Erramos com convicção: sabemos que o que estamos fazendo está errado e fazemos mesmo assim”, ironiza.
Para ordens de executivos, como pedidos atribuídos a um CFO ou CEO, a saída é a autenticação em camadas. “Hoje já não se fala tanto em fator duplo, mas em múltiplos fatores de autenticação. Dois, às vezes, é pouco”, enfatiza. “Se eu peço para você fazer alguma coisa, isso é um fator único. Onde estão o segundo e o terceiro? Quem mais precisa autorizar? Para coisas menores, tudo bem, mas, para as maiores, a empresa precisa ter salvaguardas. Sem processo, não se chega lá.”
Rebouças também descreve a mudança no modelo de extorsão. “Hoje temos duas extorsões: pelo dado e pelo não vazamento do dado”, diz. E aponta a dificuldade de investigação. “Uma das coisas que tornam o problema da segurança tão complexo é descobrir qual foi o momento zero, onde exatamente tudo começou.”
Executivos expostos e a privacidade que acabou
Questionado sobre até onde proteger a vida pessoal de presidentes de empresas, Rebouças é direto. “Não existe mais uma pessoa física separada da pessoa jurídica. O que você posta na sua rede social, como pessoa física, vai refletir na pessoa jurídica”, afirma. Para ele, quem ocupa um cargo de maior visibilidade deve tratar as duas esferas como uma só.
O executivo lembra um experimento feito na Inglaterra, em que uma loja num shopping aceitava como pagamento os chamados “data dólares”: o cliente entregava o telefone, e a loja escolhia fotos ou conversas de WhatsApp para exibir num telão na vitrine. “Privacidade não existe mais. Abrimos mão de muita coisa”, avalia. Ele acrescenta que a geopolítica também pesa. “Não deveria afetar as empresas, mas afeta bastante, e esse tipo de coisa tem efeito de longo prazo.”
Código aberto e contêineres
Na área de desenvolvimento, Muñoz alerta para outro ponto de entrada. Desenvolvedores costumam copiar códigos da internet, de repositórios como o GitHub, e hoje já se sabe que há códigos maliciosos publicados nesses locais, o que pode infectar toda a aplicação. O risco envolve tanto bibliotecas e APIs quanto os contêineres usados no desenvolvimento.
Rebouças complementa que a Kaspersky tem soluções para proteger esses contêineres e evitar o uso de componentes maliciosos, mas elas são pouco utilizadas. “Cada um tem o seu motivo: os clientes não pedem, ou achamos que não é foco. Ainda é uma tecnologia que o cliente não entende direito”, admite.
Falta de gente e treinamento
Para Rebouças, a defesa depende de pessoas. “Você tem noção de quantos novos artefatos de ataque a Kaspersky detecta todos os dias? Todos com IA. Temos de combater da mesma forma, mas, em algum momento, a máquina não sabe, e precisamos de alguém que saiba para atender”, diz. “Não há profissionais de cibersegurança com o conhecimento necessário para o nível atual. Faltam profissionais de cibersegurança no mundo.”
O treinamento também precisa mudar. “A primeira coisa é treinar o funcionário a não ler o e-mail que ele não sabe de onde veio. O problema, com os agentes, é que, mesmo que ele não leia, a IA vai ler. Ela pode vir para ajudar, mas também pode atrapalhar muito”, pondera.
Mesmo diante do cenário, Rebouças reforça que não defende frear a adoção. “Não estou dizendo que a IA não deve ser implementada. Estou dizendo que ela precisa de base para essa implementação. A IA é muito mais do que um ajuste de tecnologia. Muitas organizações que implementam IA não atualizaram sua matriz de risco, não conhecem os riscos da IA e estão conectando coisas de olhos fechados”, conclui.
A jornalista viajou a convite da Kaspersky.
Siga o IT Forum no LinkedIn e fique por dentro de todas as notícias!
Fonte: https://itforum.com.br/noticias/kaspersky-shadow-ai-risco-da-ia-nas-empresas/